30 de octubre de 2026
El hackeo a Binance que rompió todos los récords: qué pasó, quién lo hizo y cómo proteger lo tuyo
Última actualización: 30 de octubre de 2026, 10:00 hora Bogotá. La investigación continúa.
En la noche del 29 de octubre de 2026, Binance — el exchange de criptomonedas más grande del mundo — detectó movimientos no autorizados en sus billeteras internas. Lo que vino después fue el mayor robo de criptomonedas en la historia.
Esta guía te explica qué ocurrió, quién se atribuye el ataque, por qué el cripto es un blanco distinto a los bancos, y — lo más importante — qué puedes hacer hoy para proteger lo tuyo.
Resumen rápido:
- Binance sufrió un hackeo a sus hot wallets (billeteras conectadas a internet) el 29 de oct.
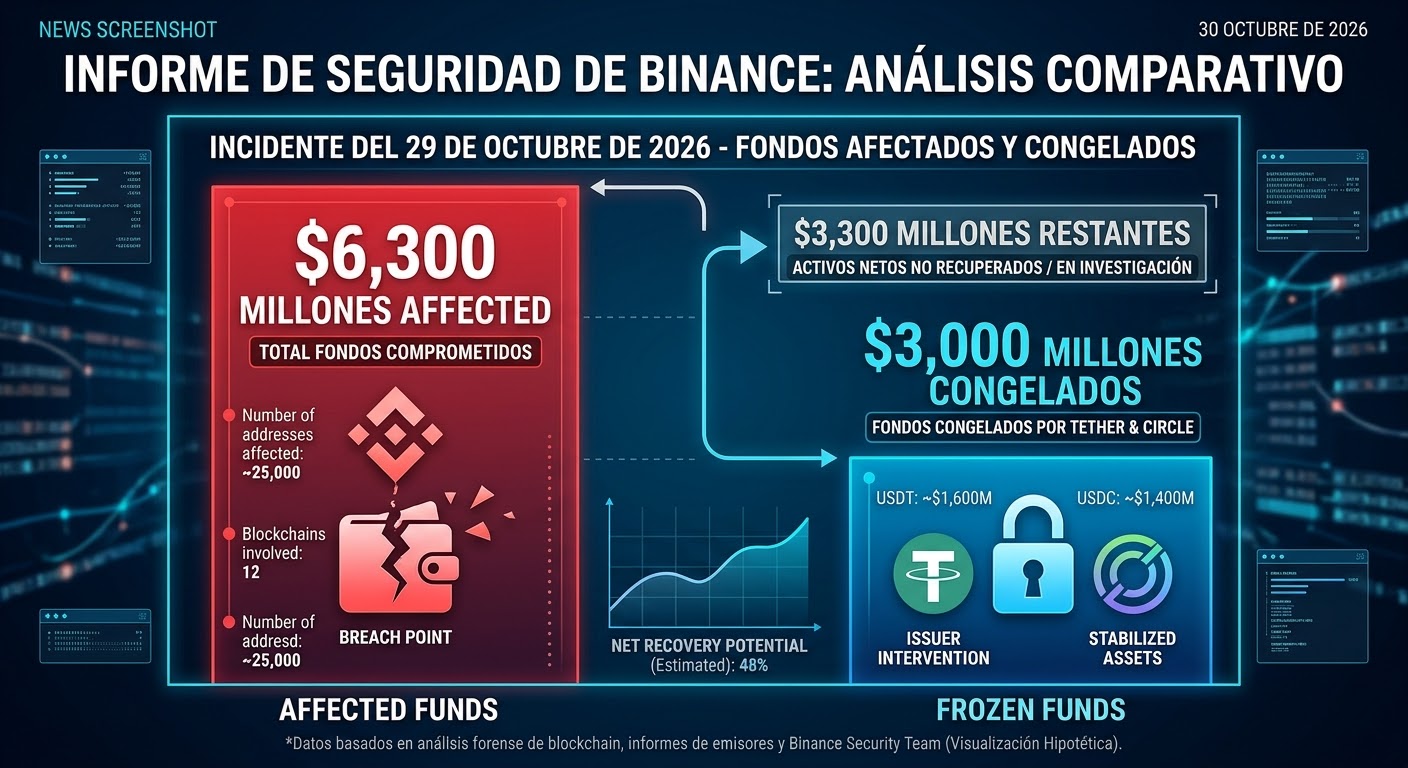
- Fondos afectados: ~$6.300 millones según Binance. Retiros siguen pausados al cierre de esta nota.
- Binance dice que cubrirá las pérdidas y que "los fondos de usuarios están seguros" — es su declaración, no un hecho verificado de forma independiente.
- ~$3.000 millones fueron congelados por Tether y Circle (emisores de stablecoins).
- Múltiples firmas de inteligencia blockchain apuntan al grupo TraderTraitor (vinculado a Corea del Norte), pero ninguna autoridad oficial ha emitido una atribución formal al cierre de esta nota.
- Este evento no cambia los principios básicos de seguridad — los refuerza.
1. ¿Qué pasó exactamente?
El ataque comenzó el 29 de octubre alrededor de las 20:05 UTC (15:05 hora de Bogotá). En aproximadamente dos horas, fondos salieron de las hot wallets de Binance en al menos 10 redes blockchain diferentes.
Una hot wallet es una billetera digital conectada permanentemente a internet, que los exchanges usan para procesar retiros rápidos. Su ventaja es la velocidad; su desventaja, que está siempre expuesta a la red.
A las 22:15 UTC, Binance suspendió retiros. Poco después suspendió también los depósitos y pausó Binance Alpha, su plataforma de tokens emergentes.
En su actualización del 30 de octubre, Binance reveló que su investigación preliminar apunta a la laptop comprometida de un ingeniero DevOps. Desde ese equipo, el atacante habría accedido a un contenedor de servicio interno y enviado transacciones de retiro no autorizadas. En una actualización posterior, Binance confirmó que encontró puntos adicionales de entrada. La investigación continúa.
¿Cuánto se robó? Las cifras varían según la fuente:
- Binance: ~$6.300 millones "afectados"
- Chainalysis: ~$5.900 millones
- Arkham: más de $5.700 millones en wallets del atacante
"Afectado" no es lo mismo que "perdido": Binance confirma que ~$3.000 millones ya fueron congelados — más de $1.567 millones en USDT por Tether y más de $800 millones en USDC por Circle. Restando los congelados, la pérdida neta estimada ronda los $3.300 millones (cálculo propio, tómalo como referencia). El récord anterior era el hackeo a Bybit en febrero de 2025: ~$1.500 millones. Este lo supera más del doble.
Impacto en el mercado: Bitcoin cayó de ~$80.300 a un mínimo de ~$78.760 esa noche y rondaba $77.000 el 30 de octubre. Se liquidaron ~$628 millones en posiciones en una hora, según CoinGlass vía PANews.
Contagio: El protocolo de préstamos Aave restringió depósitos y préstamos al detectar que el atacante usó USDT robado como colateral. Kamino (Solana) pausó préstamos en algunos mercados como precaución.
Estado al cierre de esta nota: Los retiros siguen pausados. Binance espera reanudarlos dentro de las próximas 45–48 horas (domingo 1 de noviembre como expectativa, no confirmación). Los depósitos funcionan con normalidad.
2. ¿Quién se atribuye el ataque y por qué lo hacen?
Según múltiples firmas de inteligencia blockchain, detrás del ataque estaría TraderTraitor, un subgrupo del colectivo Lazarus vinculado a Corea del Norte.
- TRM Labs: "alta confianza" en TraderTraitor como responsable
- Chainalysis: autor "probable"
- ZachXBT: señala a Lazarus como principal sospechoso
- Elliptic: vincula el ataque con actores norcoreanos
Importante: Ningún gobierno ni autoridad de ley ha emitido una atribución oficial para este hackeo específico al cierre de esta nota. La base de las investigadoras privadas son patrones de comportamiento: una wallet fondeada días antes con retiros pequeños desde Tornado Cash (un mezclador de criptomonedas), técnicas de firma similares a ataques anteriores, y entrada vía un empleado comprometido. Los patrones sugieren, no prueban.
El precedente más cercano: el hackeo a Bybit (febrero 2025, ~$1.500 M), que el FBI atribuyó formalmente a TraderTraitor dos días después del ataque.
¿Quiénes son y para qué roban?
Lazarus es el nombre paraguas de los hackers vinculados al Estado norcoreano. TraderTraitor es el subgrupo especializado en cripto. Según el informe del Equipo Multilateral de Monitoreo de Sanciones (MSMT, coalición de 11 países encabezada por EE. UU., Japón y Corea del Sur, publicado en octubre de 2025), los ingresos financian programas de armas de destrucción masiva y misiles balísticos. Según AFP, también han usado stablecoins para comprar materiales como cobre para municiones.
Según Chainalysis, actores vinculados a Corea del Norte robaron al menos $2.020 millones en 2025 (+51% frente a 2024), cerca del 60% de todo lo robado en cripto ese año.
Su método favorito no es el hackeo de película: es la ingeniería social — ofertas de empleo falsas, apps de trading manipuladas, trabajadores de TI infiltrados durante meses. El lavado sigue patrones reconocibles: transferencias pequeñas, servicios OTC en chino, puentes entre cadenas y mezcladores.
El caso Drift en Solana (para tenerlo en mente)
El 1 de abril de 2026, Drift Protocol — el mayor exchange de perpetuos en Solana — fue hackeado por ~$280–286 millones. Drift atribuye el ataque, con confianza "media-alta", a actores norcoreanos. La operación habría durado seis meses: falsa firma de trading cuantitativo, contacto en conferencias de distintos países y un depósito propio de más de $1 millón para ganar credibilidad. No fue una falla de contrato inteligente — fue ingeniería social a largo plazo.
3. ¿Por qué cripto y no bancos?
Esta es la pregunta que más personas se hacen. La respuesta corta: los bancos sí son atacados — pero el cripto presenta condiciones únicas que lo hacen más lucrativo para este tipo de actor.
| Banco | Exchange (custodia) | Autocustodia | |
|---|---|---|---|
| ¿Quién controla las llaves? | El banco | El exchange | Tú |
| Si algo sale mal | Posible reversión, disputa, seguro | Depende del exchange y su fondo | No hay reversión posible |
| Seguro de depósitos | Fogafín: hasta $50M COP por persona | No existe seguro público | No aplica |
| Riesgo principal | Fraude a clientes, phishing | Hackeo al exchange, quiebra | Perder la seed phrase o ser hackeado tú |
Los bancos colombianos sí sufren fraudes a escala: la Superfinanciera reportó más de 394.000 reportes de transacciones no autorizadas en 2025; Asobancaria, más de 218.000 reclamaciones por fraude en el primer semestre de ese año.
Pero los robos masivos a infraestructura bancaria son poco frecuentes por cuatro razones estructurales:
-
Reversibilidad: Una transferencia bancaria puede frenarse, devolverse o congelarse. Una transacción de cripto firmada es final — solo los emisores de stablecoins (Tether, Circle) pueden congelar su propio token.
-
Concentración: Un exchange mantiene sumas enormes en hot wallets que firman transacciones 24/7. Es un blanco de alto valor y alta disponibilidad.
-
Cobrar el botín: Sacar dinero de un banco exige cuentas, identidades y efectivo — todo deja rastro. En cripto, se lava con swaps, puentes entre cadenas y mezcladores, sin presentar un documento de identidad.
-
Marco legal y seguro: Los bancos regulados tienen seguro de depósitos (Fogafín cubre hasta $50 millones de pesos por persona en cada entidad, según la Resolución JD 001 de 2026). Los exchanges no tienen un equivalente público.
El caso Bangladesh Bank (2016) ilustra el límite: hackers estuvieron un año dentro de la red del banco antes de intentar mover $951 millones vía SWIFT. Lograron $81 millones; la Reserva Federal frenó el resto por un error ortográfico en un nombre de beneficiario. La diferencia con cripto: los sistemas de la Fed pudieron actuar.
4. ¿Qué cambia con la autocustodia? ¿Y qué no?
La autocustodia significa que tú — no un exchange — controlas las claves privadas de tus criptomonedas, usando una hardware wallet (billetera física, como Ledger o Trezor) o una billetera de software sin custodia (como Phantom para Solana).
Qué sí cambia: Un hackeo a Binance no te afecta directamente si tus fondos no están en Binance.
Qué no cambia: La autocustodia traslada toda la responsabilidad a ti. No hay "olvidé mi contraseña", no hay soporte, no hay reversión. Si pierdes tu seed phrase (la frase de 12 o 24 palabras que respalda tu billetera), pierdes tus fondos permanentemente.
No es para todos, y no es la única respuesta. Es una herramienta para quien entiende lo que implica.
5. Guía práctica: 10 pasos para proteger tus cripto
1. Usa una hardware wallet reconocida Ledger y Trezor son las referencias del mercado. Cómprala solo en el sitio oficial del fabricante — nunca en Amazon, Mercado Libre ni sitios de terceros.
2. Genera y guarda tu seed phrase en papel (o metal) Las 12 o 24 palabras se generan en el dispositivo, nunca en internet. Escríbelas a mano, en orden, y guárdalas en un lugar físico seguro. Mejor aún: en una placa de metal resistente al fuego. Haz dos copias en lugares distintos.
3. Nunca digitalices tu seed phrase No en foto, no en notas del celular, no en Google Drive, no en WhatsApp — ni siquiera a ti mismo. Nadie legítimo te pedirá nunca esta frase.
4. Crea un PIN fuerte en tu hardware wallet Opcional pero recomendado: activa también una passphrase (contraseña adicional). Advertencia: si la olvidas, pierdes acceso.
5. Verifica siempre las direcciones en la pantalla del dispositivo Antes de confirmar una transacción, revisa que la dirección mostrada en tu hardware wallet coincida con la de destino. El malware puede modificar lo que ves en el computador.
6. Separa fondos: caliente para el día a día, fría para el grueso Una billetera "caliente" (como Phantom) con poco dinero para uso frecuente. La hardware wallet para guardar la mayoría de tus activos a largo plazo.
7. No firmes lo que no entiendas Revisa las aprobaciones antes de confirmarlas. Entra a plataformas DeFi desde marcadores guardados, nunca desde links en redes sociales o mensajes directos.
8. Desconfía de ofertas de trabajo y apps beta de desconocidos Este es el método principal de TraderTraitor. Si alguien te ofrece una oportunidad extraordinaria por mensajes directos o una app de trading para probar — máxima precaución.
9. Cuidado con estafas posteriores al hackeo Después de eventos como este, proliferan mensajes falsos de "compensación a usuarios afectados" o "verificación de wallet". Yi He, co-CEO de Binance, ya advirtió: desconfía de cualquier enlace que no venga de canales oficiales verificados.
10. Si usas exchanges, activa todas las capas de seguridad Autenticación de dos factores con app (Google Authenticator, Authy) — nunca por SMS. Lista blanca de direcciones de retiro. Deja en el exchange solo lo que vayas a operar activamente.
6. ¿Qué vigilar en los próximos días?
- Reanudación de retiros en Binance: prometida para ~48 horas desde el 30 de octubre. Sigue los canales oficiales.
- Reporte técnico completo: Binance prometió publicarlo al finalizar la investigación.
- Atribución oficial: Ningún gobierno ha emitido declaración formal. El FBI tardó dos días en atribuir el hackeo a Bybit.
- Movimiento de fondos del atacante: Los analistas on-chain rastrean las wallets en tiempo real. Los ~$3.300 millones no congelados siguen moviéndose.
- Cobertura de pérdidas: Binance dijo que usará su fondo SAFU (~$1.000 millones en BTC según CoinDesk) y reservas propias.
Preguntas frecuentes
¿Mis fondos en Binance están en riesgo?
Binance declaró que "los fondos de usuarios están seguros" y que cubrirá las pérdidas. Es la declaración oficial del exchange, no una garantía verificada de forma independiente. Monitorea sus canales oficiales.
¿Debo sacar mis cripto de todos los exchanges ahora?
No necesariamente. Lo que este evento refuerza es un principio que ya existía: no guardes en un exchange más de lo que estás dispuesto a arriesgar o necesitas para operar activamente.
¿Phantom o Trust Wallet me protegen de algo así?
Sí, en tanto que tu dinero no estaba en Binance. Una billetera sin custodia es inmune a hackeos de exchanges. Pero sigues siendo responsable de proteger tu seed phrase.
¿Por qué Tether y Circle pueden congelar fondos si cripto "no tiene intermediarios"?
Porque USDT y USDC son stablecoins emitidas por empresas privadas. Sus emisores tienen la capacidad técnica de incluir una dirección en una lista negra e inmovilizar los tokens. Los BTC o ETH robados, en cambio, no pueden congelarse de esta forma.
¿Cómo sé si una oferta de trabajo en cripto es una trampa?
Señales de alerta: contacto no solicitado por redes sociales, urgencia para instalar una app o acceder a un repositorio, pruebas técnicas que requieren ejecutar código desconocido, compensación extraordinaria para un rol técnico.
Aviso: Este artículo es informativo. No es asesoría financiera ni legal. Las cifras y atribuciones provienen de fuentes externas identificadas y están sujetas a cambios mientras la investigación continúa.
Fuentes
- CoinDesk — Binance hack, fondo SAFU
- The Block — Binance investigating hack
- ABC News — Largest crypto hack
- Yahoo Finance — Bitcoin drops, Tether/Circle freeze assets
- CryptoTicker — Cronología
- CryptoTicker — Atribución TraderTraitor
- Parameter — TraderTraitor y Binance
- Bloomingbit — Contagio a Aave y Kamino
- MSMT, coalición 11 países, oct 2025
- AFP/Dawn — Informe MSMT
- Chainalysis — Corea del Norte en 2025
- Elliptic — Drift Protocol
- The Block — Drift, ingeniería social 6 meses
- The Daily Star — Bangladesh Bank hack
- Bloomberg Línea — Fraude financiero Colombia 2026
- Blu Radio — 394.000 reportes no autorizados
- Valora Analitik — Fallo Superfinanciera vs Davivienda
- Fogafín — Resolución JD 001 de 2026
¿Tienes dudas sobre cómo proteger tus fondos o quieres dar tus primeros pasos en autocustodia? Escríbenos aquí.